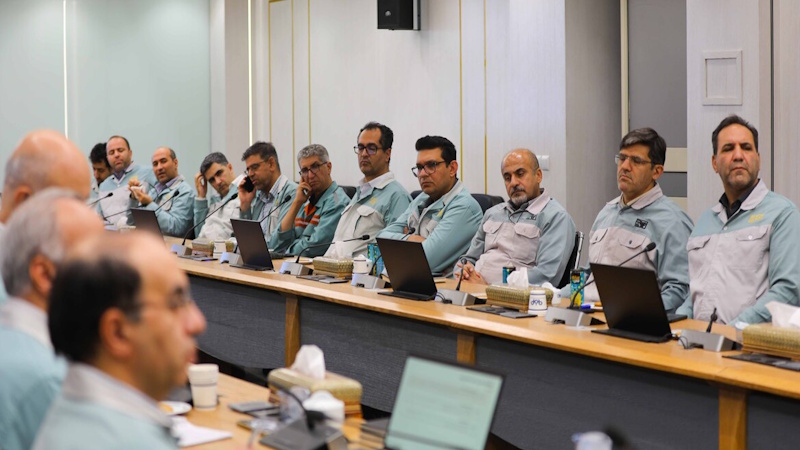
پایگاه تحلیلی خبری ایراسین به نقل از مدیریت ارتباطات گروه فولاد مبارکه؛ آیین اختتامیه ممیزی سیستم مدیریت امنیت اطلاعات (ISMS) روز دوشنبه دوم شهریورماه ۱۴۰۵ در محل برگزاری جلسات کمیته مدیریت فولاد مبارکه برگزار شد و پس از ممیزی های انجام شد توسط تیم ممیزی شرکت آریان توف پاسارگاد به تمدید گواهینامه استاندارد بینالمللی:2022ISO/IEC 27001 در دامنه پیشین و تأیید دامنه جدید به مرکز راهبردی افتای ریاستجمهوری توصیه شد.
مدیرعامل شرکت فولاد مبارکه درپی کسب این موفقیت با اشاره به پیادهسازی موفق نظام مدیریت امنیت اطلاعات (ISMS) مبتنی بر استاندارد ISO/IEC 27001:2022 در معاونت استراتژی و توسعه فناوری، ناحیه نورد گرم و واحد تعمیرات الکترونیک اظهار داشت: راهبرد فولاد مبارکه برای حرکت بهسوی «فولاد سبز و هوشمند» بر توسعه تحول دیجیتال استوار است؛ مسیری که با ارتباطات گستردهتر، حجم بیشتر دادهها و اتوماسیون بیشتر تولید همراه خواهد بود. ازاینرو، امنیت سایبری یکی از پیشنیازها و ارکان اساسی این حرکت و ضامن تداوم تولید است. وی افزود: بر همین اساس، فولاد مبارکه استقرار استاندارد ISO/IEC 27001:2022 را با هدف مدیریت نظاممند ریسکها، حفاظت از داراییهای اطلاعاتی و افزایش تابآوری سایبری در دستور کار قرار داده است. مدیرعامل فولاد مبارکه تصریح کرد: در ادامه این رویکرد، نظام مدیریت امنیت اطلاعات در معاونت استراتژی و توسعه فناوری برای حفاظت از اطلاعات راهبردی، در ناحیه نورد گرم با تمرکز بر امنیت سامانههای کنترل صنعتی و در واحد تعمیرات الکترونیک باتوجهبه نقش آن در نگهداری تجهیزات حیاتی، با موفقیت مستقر شد. وی خاطرنشان کرد: فولاد مبارکه نخستین شرکت در ایران است که استاندارد ISO/IEC 27001:2022 را در یکی از خطوط اصلی تولید خود مستقر کرده است؛ دستاوردی که ورود الزامات امنیت سایبری به فرایندهای حیاتی تولید را نشان میدهد. مدیرعامل فولاد مبارکه در پایان اظهار داشت: این اقدام صرفاً برای اخذ گواهینامه انجام نشده، بلکه چارچوبی یکپارچه برای مدیریت ریسکهای امنیت اطلاعات در حوزههای مدیریتی، فناوری اطلاعات و فناوری عملیاتی فراهم کرده است.
استقرار ISO/IEC 27001 در فولاد مبارکه گامی راهبردی در ارتقای امنیت سایبری حوزههای فناوری اطلاعات و کنترل صنعتی
این دستاورد در ادامه مسیر استقرار نظام مدیریت امنیت اطلاعات در فولاد مبارکه از سال ۱۴۰۳ و در چارچوب برنامه پنجساله توسعه دامنه ISMS در شرکت محقق شده است؛ برنامهای که با هدف توسعه تدریجی پوشش امنیت اطلاعات و امنیت سایبری از حوزه فناوری اطلاعات به محیطهای صنعتی و عملیاتی تدوین شده است.
در سال ۱۴۰۵، دامنه استقرار استاندارد 2022ISO/IEC 27001 برای نخستینبار به معاونت استراتژی و تعالی سازمانی، ناحیه نورد گرم و حوزه تعمیرات الکترونیک فولاد مبارکه توسعه یافت. در این میان، نورد گرم بهعنوان نخستین محدوده کنترل صنعتی در کشور، موفق به پیادهسازی این استاندارد گردید و در ادامه این فرایند پس از برگزاری جلسه اختتامیه این شرکت به تمدید گواهینامه استاندارد بینالمللی:2022ISO/IEC 27001 در دامنه پیشین و تأیید دامنه جدید به مرکز راهبردی افتای ریاستجمهوری توصیه شد. در همین زمینه جمعی از معاونان و مدیران فولاد مبارکه نیز چنین اظهارنظر کردند؛
معاون استراتژی و توسعه فناوری فولاد مبارکه تصریح کرد:
ISMS؛ بخشی از نظام مدیریت ریسک و حکمرانی سازمان
محمدرضا شریفی، معاون استراتژی و توسعه فناوری فولاد مبارکه از موفقیت این مجموعه صنعتی در توسعه نظام مدیریت امنیت اطلاعات (ISMS) به حوزه معاونت استراتژی و تعالی سازمانی و سیستمهای کنترل صنعتی خبر داد و با تأکید بر این که جلسات اختتامیه ممیزی سیستمها برای فولاد مبارکه آغاز راه تعالی روزافزون است، اظهار کرد: امنیت اطلاعات و امنیت سایبری در فولاد مبارکه صرفاً یک موضوع فنی و محدود به حوزه فناوری اطلاعات نیست، بلکه بخشی از نظام مدیریت ریسک، حکمرانی سازمانی و الزامات پایداری کسبوکار محسوب میشود. از همین رو، استقرار استاندارد ISO/IEC 27001 با هدف ایجاد چارچوبی نظاممند برای شناسایی، ارزیابی، کنترل و پایش ریسکهای امنیت اطلاعات در دستور کار قرار گرفته است.
وی افزود: حرکت راهبردی فولاد مبارکه به سمت استقرار و توسعه نظام مدیریت امنیت اطلاعات بر مبنای استاندارد ISO/IEC 27001، متأثر از تحولات محیط کسبوکار و افزایش وابستگی فرایندهای سازمان به فناوری و زیرساختهای دیجیتال است. در عصر تحول دیجیتال، توسعه ارتباطات و یکپارچگی روزافزون سامانهها، گسترش تبادل داده و اتصال بیشتر شبکههای فناوری اطلاعات و فناوری عملیاتی، در کنار تشدید تهدیدات سایبری و تحولات و منازعات منطقهای و بینالمللی، سطح مواجهه صنایع بزرگ و زیرساختی با ریسکهای سایبری را به طور محسوسی افزایش داده است.
معاون استراتژی و توسعه فناوری فولاد مبارکه اضافه کرد: در چنین شرایطی، پرداختن نظاممند به امنیت سایبری دیگر یک انتخاب فنی نیست، بلکه ضرورتی راهبردی برای حفاظت از داراییهای حیاتی، حفظ تداوم کسبوکار و صیانت از پایداری تولید محسوب میشود.
وی تصریح کرد: با افزایش سطح اتصال میان سامانهها، تجهیزات، فرایندهای تولیدی و زنجیرههای تأمین، ماهیت ریسکهای سایبری نیز در حال تغییر است و پیامد یک رخداد امنیتی میتواند از حوزه فناوری فراتر رفته و بر تولید، اقتصاد، اعتبار سازمان و حتی استمرار فعالیتهای حیاتی اثرگذار باشد. به همین دلیل، رویکرد فولاد مبارکه در این حوزه، حرکت از اقدامات پراکنده و واکنشی به سمت مدیریت یکپارچه، مبتنی بر ریسک و پیشگیرانه امنیت سایبری بوده است.
شریفی با اشاره به تجربه حاصل از پیادهسازی نظام مدیریت امنیت اطلاعات در حوزه کنترل صنعتی خاطرنشان کرد: یکی از مهمترین دستاوردهای این پروژه، صرفاً دریافت گواهینامه ISO/IEC 27001 نیست، بلکه شکلگیری دانش، تجربه و توانمندی عملی در زمینه استقرار الزامات امنیت اطلاعات در محیطهای صنعتی و کنترل فرایند است محیطهای OT به دلیل تفاوت در معماری، تجهیزات، الزامات بهرهبرداری، چرخه عمر سامانهها و حساسیت مستقیم آنها نسبت به تداوم تولید، نیازمند رویکردی متناسب با ماهیت صنعت هستند و اجرای این پروژه، تجربهای ارزشمند و قابلتوسعه برای فولاد مبارکه ایجاد کرده است.
وی با بیان اینکه نگاه مدیریت ریسک در حوزه امنیت سایبری باید از رویکرد واکنشی و صرفاً فنی فراتر رود و به سمت پیشگیری، تابآوری و آمادگی در برابر سناریوهای تهدید حرکت کند، تأکید کرد: استقرار ISMS در حوزه کنترل صنعتی، علاوه بر کاهش ریسکهای امنیتی، زمینه تصمیمگیری نظاممندتر در زمینه حفاظت از داراییهای حیاتی، مدیریت آسیبپذیریها و استمرار فعالیتهای تولیدی را فراهم میکند.
معاون استراتژی و توسعه فناوری فولاد مبارکه با توضیح اینکه حرکت به سمت تولید پایدار در صنعت فولاد، بدون توجه به امنیت و تابآوری زیرساختهای فناوری عملیاتی امکانپذیر نیست، گفت: تجربه ناحیه نورد گرم میتواند زمینهساز توسعه فرهنگ امنیت سایبری در محیطهای تولیدی و تقویت رویکرد پیشگیرانه در برابر تهدیدات باشد و کمک کند امنیت سایبری بهعنوان یکی از ارکان پایداری، تابآوری و تداوم تولید در سایر حوزههای صنعتی فولاد مبارکه نیز بیشازپیش نهادینه شود.
معاون بهرهبرداری فولاد مبارکه مطرح کرد:
امنیت سایبری، پشتوانه پایداری تولید
غلامرضا سلیمی، معاون بهرهبرداری فولاد مبارکه نیز ضمن قدردانی از زحمات تیم ممیزی و همکاری همکاران در این حوزه بیان کرد: در یک مجموعه صنعتی مانند فولاد مبارکه، امنیت سایبری ارتباط مستقیمی با پایداری و استمرار تولید دارد. سامانههای کنترل صنعتی، اتوماسیون و زیرساختهای صنعتی از داراییهای مهم و حیاتی سازمان محسوب میشوند و هرگونه اختلال در آنها میتواند بر فرایند تولید اثرگذار باشد.
وی افزود: توسعه نظاممند امنیت سایبری در حوزههای صنعتی و کنترل فرایند، یکی از الزامات مهم برای حفظ پایداری و تداوم تولید در شرایط امروز صنعت است. باتوجهبه وابستگی روزافزون فرایندهای تولید به سامانههای کنترل صنعتی و زیرساختهای دیجیتال، هرگونه اختلال یا رخداد سایبری میتواند علاوه بر ایجاد وقفه در فرایندهای تولید، پیامدهای گستردهای برای عملکرد و پایداری خطوط تولید به همراه داشته باشد.
معاون بهرهبرداری فولاد مبارکه خاطرنشان کرد: استقرار استاندارد ISO/IEC 27001 در نخستین محدوده کنترل صنعتی فولاد مبارکه، گامی ارزشمند در جهت ایجاد نگاه نظاممند به امنیت سایبری در محیط تولید است و نشان میدهد که امنیت و تولید دو موضوع جدا از یکدیگر نیستند؛ بلکه امنیت سایبری باید در خدمت تداوم، پایداری و تابآوری فرایندهای تولید قرار گیرد.
وی با بیان اینکه تجربه بهدستآمده از اجرای این طرح در ناحیه نورد گرم میتواند بهعنوان یک تجربه موفق برای توسعه این رویکرد در سایر حوزههای صنعتی و تولیدی شرکت مورداستفاده قرار گیرد، تصریح کرد: توسعه این مسیر، ضمن شناسایی و مدیریت بهتر ریسکهای سایبری، موجب افزایش آمادگی سازمان در برابر رخدادهای احتمالی و تقویت توانمندی شرکت در حفظ تداوم فعالیتهای تولیدی خواهد شد.
سلیمی خاطرنشان کرد: حرکت به سمت تولید پایدار، مستلزم توجه همزمان به ایمنی، کیفیت، قابلیت اطمینان تجهیزات و امنیت سایبری است و توسعه نظام مدیریت امنیت اطلاعات در محیطهای صنعتی میتواند نقش مهمی در افزایش تابآوری سایبری، کاهش ریسکهای ناشی از تهدیدات نوظهور و صیانت از استمرار تولید فولاد مبارکه ایفا کند.
به گفته معاون بهرهبرداری فولاد مبارکه در این مسیر یکی از مهمترین مسائل قابلتوجه، تعهد مدیریت ارشد سازمان نسبت به همه مباحث از جمله امنیت شبکه و سیستمها است. همچنین وجود نیروی دانشی در فولاد مبارکه از دیگر نقاط قوت شرکت است که در جریان بازسازی بخشهای آسیبدیده بهخوبی این ظرفیت به کار گرفته شد.
وی با تأکید بر این که فولاد مبارکه در خصوص موضوعاتی مانند isms فراتر از تراز کشور، به نتایج بسیار ارزشمندی دستیافته است گفت: این شرکت در زمینه سیستمها و پیشگیری از حملات سایبری با توجه تجارب تلخی که در سنوات قبل کسب کرده است تجارب بسیار ارزشمندی نیز به دست آورده است. در واقع حمله سایبری که طی سالهای اخیر به فولاد مبارکه انجام شد باعث شد که این شرکت قویتر و پختهتر از همیشه به کار خود ادامه دهد.
سلیمی ادامه داد: در کل گروه فولاد مبارکه نقاط قابلبهبود زیادی وجود دارد بهعنوانمثال باید به میزان دسترسیها و نحوه آن توجه ویژهای داشته باشیم چرا که در صورت نداشتن پایشهای لازم، گستردگی گروه فولاد مبارکه و وجود پیمانکاران متعدد در برخی مواقع امکان هرگونه سوءاستفاده را فراهم میکند.
وی با تأکید بر اینکه امروزه تداوم کسبوکار برای کشور ما از اهمیت بسیار بالایی برخوردار است ادامه داد به همین دلیل نگاه مدیریت ارشد سازمان به مدیریت ریسک به شکل فزایندهای موردتوجه قرار گرفته است فلذا باتوجهبه این نگاه سرمایهگذاریها و توجهات ویژهای فراتر از موضوعات صرفاً IT به امنیت شبکه شده است
معاون بهرهبرداری فولاد مبارکه از برگزاری جلسات ممیزی بهعنوان دورههایی برای بازنگری اقدامات مدیریت در حوزههای مختلف یاد و تصریح کرد: در چنین جلساتی ما در عین این که از نقاط قابلبهبود خود مطلع میشویم، به خود مخاطبان خود نیز یادآور میشویم که در حال کنترل و اساساً پایش ریسکها و در پی به صفر رساندن آنها هستیم.
وی در بخش پایانی سخنان خود تصریح کرد: جهتگیریها، تأمین منابع، اطمینان از بهبود مستمر، معماری کنترلهای امنیتی، تعیین ریسکها و میزان قابلقبول بودن آنها همواره از موضوعاتی است که از سوی مدیریت ارشد فولاد مبارکه موردتوجه و تأکید قرار گرفتهاند.
مدیر سیستمها و فناوری اطلاعات فولاد مبارکه:
پیادهسازی سیستم مدیریت امنیت اطلاعات ISO/IEC27001 مسیری مستمر برای ارتقای امنیت و تابآوری فولاد مبارکه
امیر گودرزی، مدیر سیستمها و فناوری اطلاعات فولاد مبارکه نیز با اشاره به موفقیت این شرکت در پیادهسازی استاندارد بینالمللی ISO/IEC 27001 و دریافت گواهینامه در حوزه کنترل صنعتی و همچنین تمدید گواهینامه در حوزه فناوری اطلاعات، اظهار کرد: این موفقیت حاصل یک برنامه هدفمند و نظاممند برای توسعه نظام مدیریت امنیت اطلاعات در فولاد مبارکه است و پیادهسازی ISO/IEC 27001 در این شرکت، یک پروژه مقطعی با هدف صرفاً دریافت گواهینامه نبوده، بلکه آغاز و استمرار مسیری برای ایجاد، استقرار، توسعه و بهبود مستمر نظام مدیریت امنیت اطلاعات در سراسر شرکت است.
وی افزود: رشد روزافزون تهدیدات سایبری، افزایش پیچیدگی و تنوع حملات، گسترش سطح اتصال سامانهها و وابستگی روزافزون کسبوکارها و فرایندهای تولیدی به زیرساختهای دیجیتال، موجب شده است ریسک سایبری به یکی از مهمترین ریسکهای دنیای کسبوکار تبدیل شود.
مدیر سیستمها و فناوری اطلاعات فولاد مبارکه بیان کرد: گزارشهای معتبر بینالمللی نیز مؤید این موضوع است؛ بهگونهای که در ارزیابی ریسکهای جهانی کسبوکار در سال ۲۰۲۶، رخدادهای سایبری برای پنجمین سال متوالی در رتبه نخست ریسکهای موردتوجه شرکتها در سطح جهان قرار گرفتهاند. این روند نشان میدهد امنیت سایبری دیگر صرفاً دغدغه واحدهای فناوری اطلاعات نیست، بلکه به موضوعی در سطح مدیریت ارشد، راهبری سازمان و تداوم کسبوکار تبدیل شده است.
وی اضافه کرد: بنابراین، توسعه دامنه ISMS از حوزه فناوری اطلاعات به محیطهای OT فولاد مبارکه، صرفاً توسعه یک محدوده ممیزی یا افزایش تعداد کنترلها نیست؛ بلکه گامی راهبردی برای ایجاد یک رویکرد یکپارچه در مدیریت ریسک سایبری، از زیرساختهای فناوری اطلاعات تا سامانههای کنترل صنعتی است.
گودرزی تصریح کرد: این رویکرد کمک میکند امنیت سایبری از یک موضوع صرفاً فنی به یک مؤلفه راهبردی در تداوم کسبوکار، تابآوری سایبری و پایداری تولید تبدیل شود؛ موضوعی که در یک مجموعه صنعتی مانند فولاد مبارکه، اهمیت آن مستقیماً با استمرار تولید، حفاظت از زیرساختهای حیاتی و کاهش آثار احتمالی رخدادهای سایبری بر فرایندهای عملیاتی گرهخورده است.
وی ادامه داد: در جریان پیادهسازی استاندارد تاکنون بیش از ۳۰ گردش کار تدوین و بازنگری شده است. این اقدام با هدف ایجاد رویههای مشخص و یکپارچه و همچنین انطباق فرایندهای واقعی شرکت با الزامات امنیت اطلاعات انجام شده است.
مدیر سیستمها و فناوری اطلاعات فولاد مبارکه بیان کرد: هدف نهایی سیستم مدیریت امنیت اطلاعات آن است که امنیت اطلاعات از سطح مستندات و کنترلهای فنی فراتر رفته و به بخشی از فرایندهای جاری، تصمیمگیریهای مدیریتی و فرهنگسازمانی تبدیل شود. قرارگرفتن کل شرکت در محدوده ISMS طی پنج سال، نیازمند تعهد و همراهی همه سطوح سازمان و تأمین مستمر الزامات استاندارد است.
وی خاطرنشان کرد: در شرایطی که تهدیدات سایبری به طور مستمر در حال تحول هستند، توسعه ISMS نیز نمیتواند یک اقدام ایستا باشد. پایش مستمر ریسکها، بازنگری کنترلها، افزایش سطح آگاهی کارکنان و توسعه تدریجی دامنه نظام مدیریت امنیت اطلاعات، از الزامات حفظ و ارتقای تابآوری سایبری فولاد مبارکه خواهد بود.
مدیر ناحیه نورد گرم فولاد مبارکه عنوان کرد:
پیشگامی نورد گرم در پیادهسازی ISMS؛ تأکید بر تولید همراه با امنیت، تابآوری و پایداری
علی حاجیاننژاد، مدیر ناحیه نورد گرم فولاد مبارکه، با اشاره به اجرای استاندارد بینالمللی ISO/IEC 27001 در این ناحیه و موفقیت در کسب گواهینامه بهعنوان نخستین محدوده کنترل صنعتی کشور، اظهار کرد: ناحیه نورد گرم به دلیل برخورداری از زیرساختهای گسترده و پیچیده فناوری عملیاتی، سامانههای کنترل و اتوماسیون صنعتی، تجهیزات و شبکههای ارتباطی صنعتی و همچنین نقش تعیینکننده آن در زنجیره تولید فولاد مبارکه، از جمله حوزههای حساس و راهبردی شرکت به شمار میرود؛ ازاینرو، حفاظت از این زیرساختها در برابر تهدیدات سایبری و مدیریت نظاممند ریسکهای مرتبط با فناوری عملیاتی (OT)، اهمیت ویژهای دارد.
وی افزود: در محیطهای صنعتی، امنیت سایبری صرفاً موضوع حفاظت از اطلاعات نیست؛ بلکه مستقیماً با تداوم تولید، پایداری فرایند، قابلیت اطمینان تجهیزات و استمرار فعالیت سامانههای کنترلی ارتباط دارد. هرگونه اختلال در سامانههای کنترل صنعتی میتواند آثار مستقیمی بر عملکرد تجهیزات و فرایند تولید داشته باشد. به همین دلیل، ایجاد یک چارچوب نظاممند برای شناسایی داراییهای حیاتی، شناسایی تهدیدها و آسیبپذیریها، ارزیابی ریسکها و تعیین اقدامات کنترلی متناسب با محیط OT، از اهمیت بالایی برخوردار است.
مدیر ناحیه نورد گرم تصریح کرد: پیادهسازی ISO/IEC 27001 در ناحیه نورد گرم صرفاً یک پروژه برای دریافت گواهینامه نبود، بلکه فرصتی برای شناسایی دقیقتر وضعیت امنیتی زیرساختهای کنترل صنعتی و ایجاد یک رویکرد منسجم برای مدیریت ریسک سایبری در محیط تولید فراهم کرد. این فرایند موجب شد موضوع امنیت سایبری با نگاه جامعتری در کنار الزامات بهرهبرداری، نگهداری، تعمیرات و تداوم تولید موردتوجه قرار گیرد.
وی ادامه داد: یکی از ویژگیهای مهم اجرای این استاندارد در محیط OT، ضرورت ایجاد تعادل میان امنیت، دسترسپذیری و پایداری فرایندهای تولید است. در محیط فناوری اطلاعات ممکن است برخی اقدامات امنیتی با سرعت بیشتری اجرا شوند، اما در محیط کنترل صنعتی هرگونه تغییر، بهروزرسانی یا اعمال کنترل امنیتی باید باتوجهبه شرایط تجهیزات، الزامات بهرهبرداری، حساسیت فرایند و پیامدهای احتمالی آن بر تولید انجام شود. این موضوع، پیادهسازی استاندارد در ناحیه نورد گرم را به تجربهای متفاوت و ارزشمند تبدیل کرده است.
حاجیاننژاد با اشاره به نقش همکاری بین واحدهای مختلف در اجرای این پروژه گفت: کسب این موفقیت حاصل همکاری و مشارکت مجموعهای از واحدهای تخصصی، فناوری اطلاعات، امنیت سایبری، اتوماسیون، تعمیرات، بهرهبرداری و سایر بخشهای مرتبط با فرایند تولید بوده است. استقرار امنیت در محیط OT بدون مشارکت نزدیک تیمهای فناوری و تولید امکانپذیر نیست و این پروژه نشان داد که امنیت سایبری زمانی میتواند اثربخشی واقعی داشته باشد که بهعنوان بخشی از فرایندهای عملیاتی سازمان موردتوجه قرار گیرد.
مدیر ناحیه نورد گرم خاطرنشان کرد: دریافت نخستین گواهینامه ISO/IEC 27001 در حوزه کنترل صنعتی، علاوه بر ارزش گواهینامه، دانش و تجربه جدیدی را در زمینه مدیریت امنیت سایبری محیطهای OT در فولاد مبارکه ایجاد کرده است. این تجربه میتواند در ادامه مسیر، مبنای توسعه استاندارد و رویکردهای مدیریت ریسک سایبری در سایر نواحی صنعتی شرکت قرار گیرد.
یاشار خدا قدیر، سرممیز تیم ممیزی شرکت «آریان توف پاسارگاد» و نماینده ممیز افتای ریاستجمهوری عنوان کرد:
تعهد بالای مجموعه فولاد مبارکه در حوزه امنیت سایبری
مقرر بود پروژه ممیزی سیستم مدیریت و امنیت اطلاعات بر پایه استاندارد iso27001:2022 سال گذشته در اسفندماه بخشی از ممیزی برای مرور اقدامات بهبودبخش فولاد مبارکه در سال ۱۴۰۴ و اسکوپ جدیدی که شرکت فولاد مبارکه به دامنه پیادهسازی سیستم خود اضافه کرده است، انجام شود که متأسفانه به دلیل مورد حمله قرارگرفتن این شرکت فرایند ممیزی با توقف مواجه شد.
خوشحالیم که بعد از اتفاقات تلخی که برای این مجموعه رخ داد، فعالیت ممیزی مجدداً ازسرگرفته شد و طی سه روز به همراهی سایر اعضای تیم ممیزی اقدامات خوبی در این راستا انجام شد و مشخص شد که تیم فولاد مبارکه علیرغم مشکلات زیاد اقدامات بهبودبخش خوبی در این زمینه انجام داده است که از تعهد بالای مجموعه فولاد مبارکه در حوزه امنیت سایبری حکایت دارد.
در پایان فرایند ممیزی خرسندیم که اعلام نمایم ما بهعنوان تیم ممیزی فولاد مبارکه را به مرکز مدیریت افتای ریاستجمهوری برای تمدید گواهینامه قبل و افزایش دامنه در اسکوپ جدید توصیه نمودیم.